Zugriff von zuhause auf die Werkstatt: So sichern Sie Ihre IT richtig ab

Nutzen Sie ein VPN mit zentralem Benutzer- und Berechtigungsmanagement, Zwei-Faktor-Authentifizierung und gehärteten Endgeräten, statt Ports offen ins Internet zu stellen. Diese Kombination schützt Ihre Werkstatt-IT beim Zugriff von zuhause zuverlässig und erfüllt gängige Sicherheitsempfehlungen. Direkte Portfreigaben sind riskant, ein VPN mit Remote Desktop ist die sicherere Variante. Die folgenden Abschnitte zeigen Ihnen die konkreten Schritte dazu, inklusive einer Option, die CarsKeeper für Werkstätten bereithält.
Kurz gesagt:
- Bei wenigen Zugriffen genügt meist ein VPN für einzelne Geräte; feste Standorte brauchen eine dauerhafte Kopplung, fehlende IPv4-Adressen sprechen für einen cloudbasierten Vermittlungsdienst.
- Zentrale Benutzerverwaltung, rollenbasierte Rechte und zeitlich befristete Konten erleichtern das Sperren einzelner Zugänge; prüfen Sie die Anmeldeprotokolle monatlich auf ungewöhnliche Zeiten und gescheiterte Anmeldungen.
- Ein VPN schützt nur den Übertragungsweg, nicht den Rechner: Halten Sie Betriebssystem und Schutzprogramm aktuell und trennen Sie private Geräte strikt vom Werkstattzugang.
- Legen Sie zuerst fest, welche Personen welche Systeme benötigen; entziehen Sie ausscheidenden Beschäftigten den Zugang sofort, statt bis zur nächsten Bestandsaufnahme zu warten.
Inhaltsverzeichnis
- Warum ein VPN der richtige Kanal für den Werkstatt-Fernzugriff ist
- Praktische Architekturoptionen für Werkstätten
- Konkrete Sicherheitsmaßnahmen: Endgeräte, Zugriffsverwaltung und Betrieb
- Schritt-für-Schritt: So richten Sie sicheren Zugriff von zuhause ein
- Praxis-Perspektive: Zugriff absichern und produktiv bleiben
- Was beim Fernzugriff wirklich zählt
- CarsKeeper: sicherer Zugriff ohne doppelte Systeme
- FAQ
- Quellen
Warum ein VPN der richtige Kanal für den Werkstatt-Fernzugriff ist
Ein VPN verschlüsselt die Verbindung zwischen Ihrem Heimnetz und der Werkstatt. Das schützt vor dem Abhören von Daten in einem Netz, das Sie nicht vollständig kontrollieren, etwa im eigenen Router oder bei öffentlichem WLAN. Das BSI empfiehlt genau diesen Weg für mobiles Arbeiten und sieht ihn als zentrale technische Maßnahme neben Patches, Virenschutz und Firewall an, wie die BSI-Tipps für sicheres mobiles Arbeiten festhalten.
Ein VPN allein reicht aber nicht aus. Es sichert nur den Transportweg, nicht das Gerät, das sich einwählt. Ein infizierter Laptop bleibt infiziert, auch wenn die Verbindung verschlüsselt ist. Deshalb gehören Endgeräteschutz, Benutzerverwaltung und klare betriebliche Abläufe immer dazu, sonst bleibt die Lücke einfach an anderer Stelle offen.
Wer stattdessen einzelne Ports direkt ins Internet freigibt, etwa für Remote Desktop oder eine Datenbank, öffnet damit ein Einfallstor. Solche offenen Dienste werden regelmäßig automatisiert nach Schwachstellen durchsucht, und Brute-Force-Versuche auf Standardports sind an der Tagesordnung.
Praktisch heißt das für Ihre Werkstatt:
- Keine Portfreigaben für Remote Desktop oder Datenbanken direkt am Router.
- VPN-Tunnel aufbauen, danach erst Remote Desktop oder Dateizugriff nutzen.
- Verschlüsselung und Authentifizierung immer kombinieren, nie getrennt betrachten.
Diese Grundregel zieht sich durch jede Architekturentscheidung, die Sie als nächstes treffen.
Praktische Architekturoptionen für Werkstätten
Nicht jede Werkstatt braucht die gleiche Lösung. Die Wahl hängt davon ab, wie viele Personen zugreifen, wie oft, und welche technischen Rahmenbedingungen Ihr Internetanschluss bietet.
- Client-to-Site-VPN: passend für einzelne Mitarbeitende, die gelegentlich von zuhause auf Werkstattsysteme zugreifen. Jedes Gerät baut selbst eine verschlüsselte Verbindung zum Werkstattnetz auf.
- Site-to-Site-VPN: sinnvoll, wenn zwei feste Standorte dauerhaft verbunden sein sollen, etwa eine Filiale und das Hauptlager. Die Verbindung steht permanent, ohne dass sich einzelne Nutzer einwählen müssen.
- Cloud-Relay beziehungsweise Zero-Trust-Modelle: eine Alternative, wenn der Internetanschluss der Werkstatt keine feste öffentliche IPv4-Adresse erhält oder der Provider Carrier-Grade NAT einsetzt. Statt eines klassischen VPN-Tunnels vermittelt ein Cloud-Dienst die Verbindung.
Gerade der dritte Punkt wird in der Praxis oft übersehen. Viele Fehler bei klassischen VPN-Einrichtungen am Router entstehen nicht durch falsche Konfiguration, sondern durch Eigenheiten des Internetanbieters, wie ein Beitrag zu BSI-Tipps im Homeoffice beschreibt. Fehlt eine feste IPv4-Adresse, bleibt der Router von außen nicht zuverlässig erreichbar, und moderne Protokolle wie WireGuard oder ein vermittelnder Cloud-Dienst sind dann die praktikablere Wahl.
Für die meisten kleinen Werkstätten mit wenigen Fernzugriffen ist ein Client-to-Site-VPN der einfachste Einstieg. Wächst der Bedarf, etwa durch eine zweite Filiale, lohnt sich der Wechsel zu einer Site-to-Site-Lösung oder einem zentral verwalteten Zero-Trust-Zugang.
Konkrete Sicherheitsmaßnahmen: Endgeräte, Zugriffsverwaltung und Betrieb
Ein VPN ist nur so sicher wie das Gerät, das sich damit verbindet, und wie die Regeln, die um die Verbindung herum gelten. Das BSI beschreibt im Baustein NET.3.3, dass unsorgfältig geplante oder konfigurierte VPN-Verbindungen selbst zum Sicherheitsrisiko werden können, laut dem BSI-Grundschutzbaustein NET.3.3. Planung, Zugriffsverwaltung und regelmäßige Kontrolle sind deshalb keine Kür, sondern Teil der Grundausstattung.
Auf Geräteebene zählt:
- Betriebssystem und Software regelmäßig patchen, Antivirus aktiv halten.
- Privates Gerät und Werkstattzugang strikt trennen, kein gemeinsamer Login.
- Zugriffsrechte rollenbasiert vergeben, jeder sieht nur, was er für seine Arbeit braucht.
Bei der Benutzerverwaltung lohnt sich eine zentrale Lösung mit Zwei-Faktor-Authentifizierung. So lässt sich ein einzelner Zugang sperren, ohne das ganze System umzustellen, falls ein Mitarbeiter die Werkstatt verlässt oder ein Gerät verloren geht. Zeitlich begrenzte Zugänge für Aushilfen oder externe Dienstleister reduzieren das Risiko zusätzlich.
Organisatorisch gehört dazu, wer wann worauf zugreifen darf, schriftlich festzuhalten und neue Mitarbeitende kurz einzuweisen. Nicht mehr benötigte Zugänge sollten zeitnah deaktiviert werden, nicht erst Monate später bei der nächsten Inventur.
Profi-Tipp: Prüfen Sie die VPN-Zugriffsprotokolle einmal im Monat auf ungewöhnliche Anmeldezeiten oder wiederholt fehlgeschlagene Logins.
Schritt-für-Schritt: So richten Sie sicheren Zugriff von zuhause ein
Der Umstieg auf Fernzugriff gelingt am zuverlässigsten in vier Phasen.
- Vorbereiten: Legen Sie fest, welche Systeme überhaupt von zuhause erreichbar sein müssen, wer Zugriff braucht und welche Daten besonders schützenswert sind.
- Konfigurieren: Richten Sie ein VPN-Gateway ein, vergeben Sie Benutzerrollen mit Zwei-Faktor-Authentifizierung und setzen Sie Firewall-Regeln, die nur VPN-Verkehr zulassen, keine direkten Portfreigaben.
- Testen: Prüfen Sie Verbindungsaufbau, Berechtigungen je Rolle und die Stabilität der Verbindung. Bei Problemen mit der öffentlichen IPv4-Adresse oder Carrier-Grade NAT lohnt sich ein Blick auf Cloud-Relay-Alternativen.
- Betreiben: Kontrollieren Sie Zugänge regelmäßig und deaktivieren Sie nicht mehr benötigte Konten umgehend, nicht erst beim nächsten Audit.
Der Bedarf für solche Lösungen wächst spürbar: Immer mehr Erwerbstätige in Deutschland arbeiten regelmäßig oder gelegentlich von zuhause aus, besonders in technischen Berufen ist der Anteil vergleichsweise hoch, wie Destatis ausweist. Für Werkstätten bedeutet das: Fernzugriff ist längst kein Ausnahmefall mehr, sondern Teil des Alltags, den IT-Systeme von Anfang an mitdenken sollten.
Praxis-Perspektive: Zugriff absichern und produktiv bleiben
Wer Werkstattprozesse ohnehin cloudbasiert organisiert, muss Fernzugriff nicht nachträglich absichern, er ist von Anfang an Teil des Systems. Unsere Werkstattsoftware bildet Kunden-, Auftrags- und Rechnungsdaten in einer Anwendung ab, die auf allen Geräten nutzbar ist, ohne dass Mitarbeitende einzelne Systeme separat per VPN erreichen müssen.
Das reduziert den Verwaltungsaufwand erheblich: Statt mehrere Programme mit eigenen Zugängen zu pflegen, braucht es nur einen sauber abgesicherten Zugang zu einer zentralen Plattform. Weniger Schnittstellen bedeuten weniger Angriffsfläche und weniger Aufwand bei der Rechteverwaltung.
Was beim Fernzugriff wirklich zählt
Die meisten Ratgeber zu VPN und Homeoffice konzentrieren sich auf die Verschlüsselung selbst, dabei liegt die größere Schwachstelle oft woanders. Ein sauber konfigurierter Tunnel nützt wenig, wenn niemand mehr weiß, welche Zugänge noch aktiv sind oder welches private Gerät sich zuletzt eingewählt hat.

Werkstätten unterschätzen vor allem die organisatorische Seite: Wer darf zugreifen, für wie lange, und wer entzieht den Zugang wieder. Technische Maßnahmen wie VPN und Zwei-Faktor-Authentifizierung sind schnell eingerichtet, die Disziplin im Betrieb dahinter fehlt häufiger.
Mein Rat: Fangen Sie nicht bei der Technik an, sondern bei der Liste der Personen und Systeme. Erst wenn klar ist, wer wirklich Zugriff braucht, lohnt sich die Diskussion über VPN-Protokolle oder Zero-Trust-Architekturen. Die beste Verschlüsselung bringt nichts, wenn der Zugang eines ehemaligen Mitarbeiters noch ein Jahr später aktiv ist.
— Fabian
CarsKeeper: sicherer Zugriff ohne doppelte Systeme
Wenn Sie Werkstattprozesse ohnehin digitalisieren, lohnt sich der Blick auf eine Lösung, die Kunden-, Auftrags- und Buchhaltungsdaten gleich in einem System zusammenführt. CarsKeeper verbindet Werkstattmanagement und Buchhaltung cloudbasiert, sodass Sie nicht mehrere Programme getrennt absichern müssen, sondern einen zentralen, rollenbasierten Zugang verwalten.
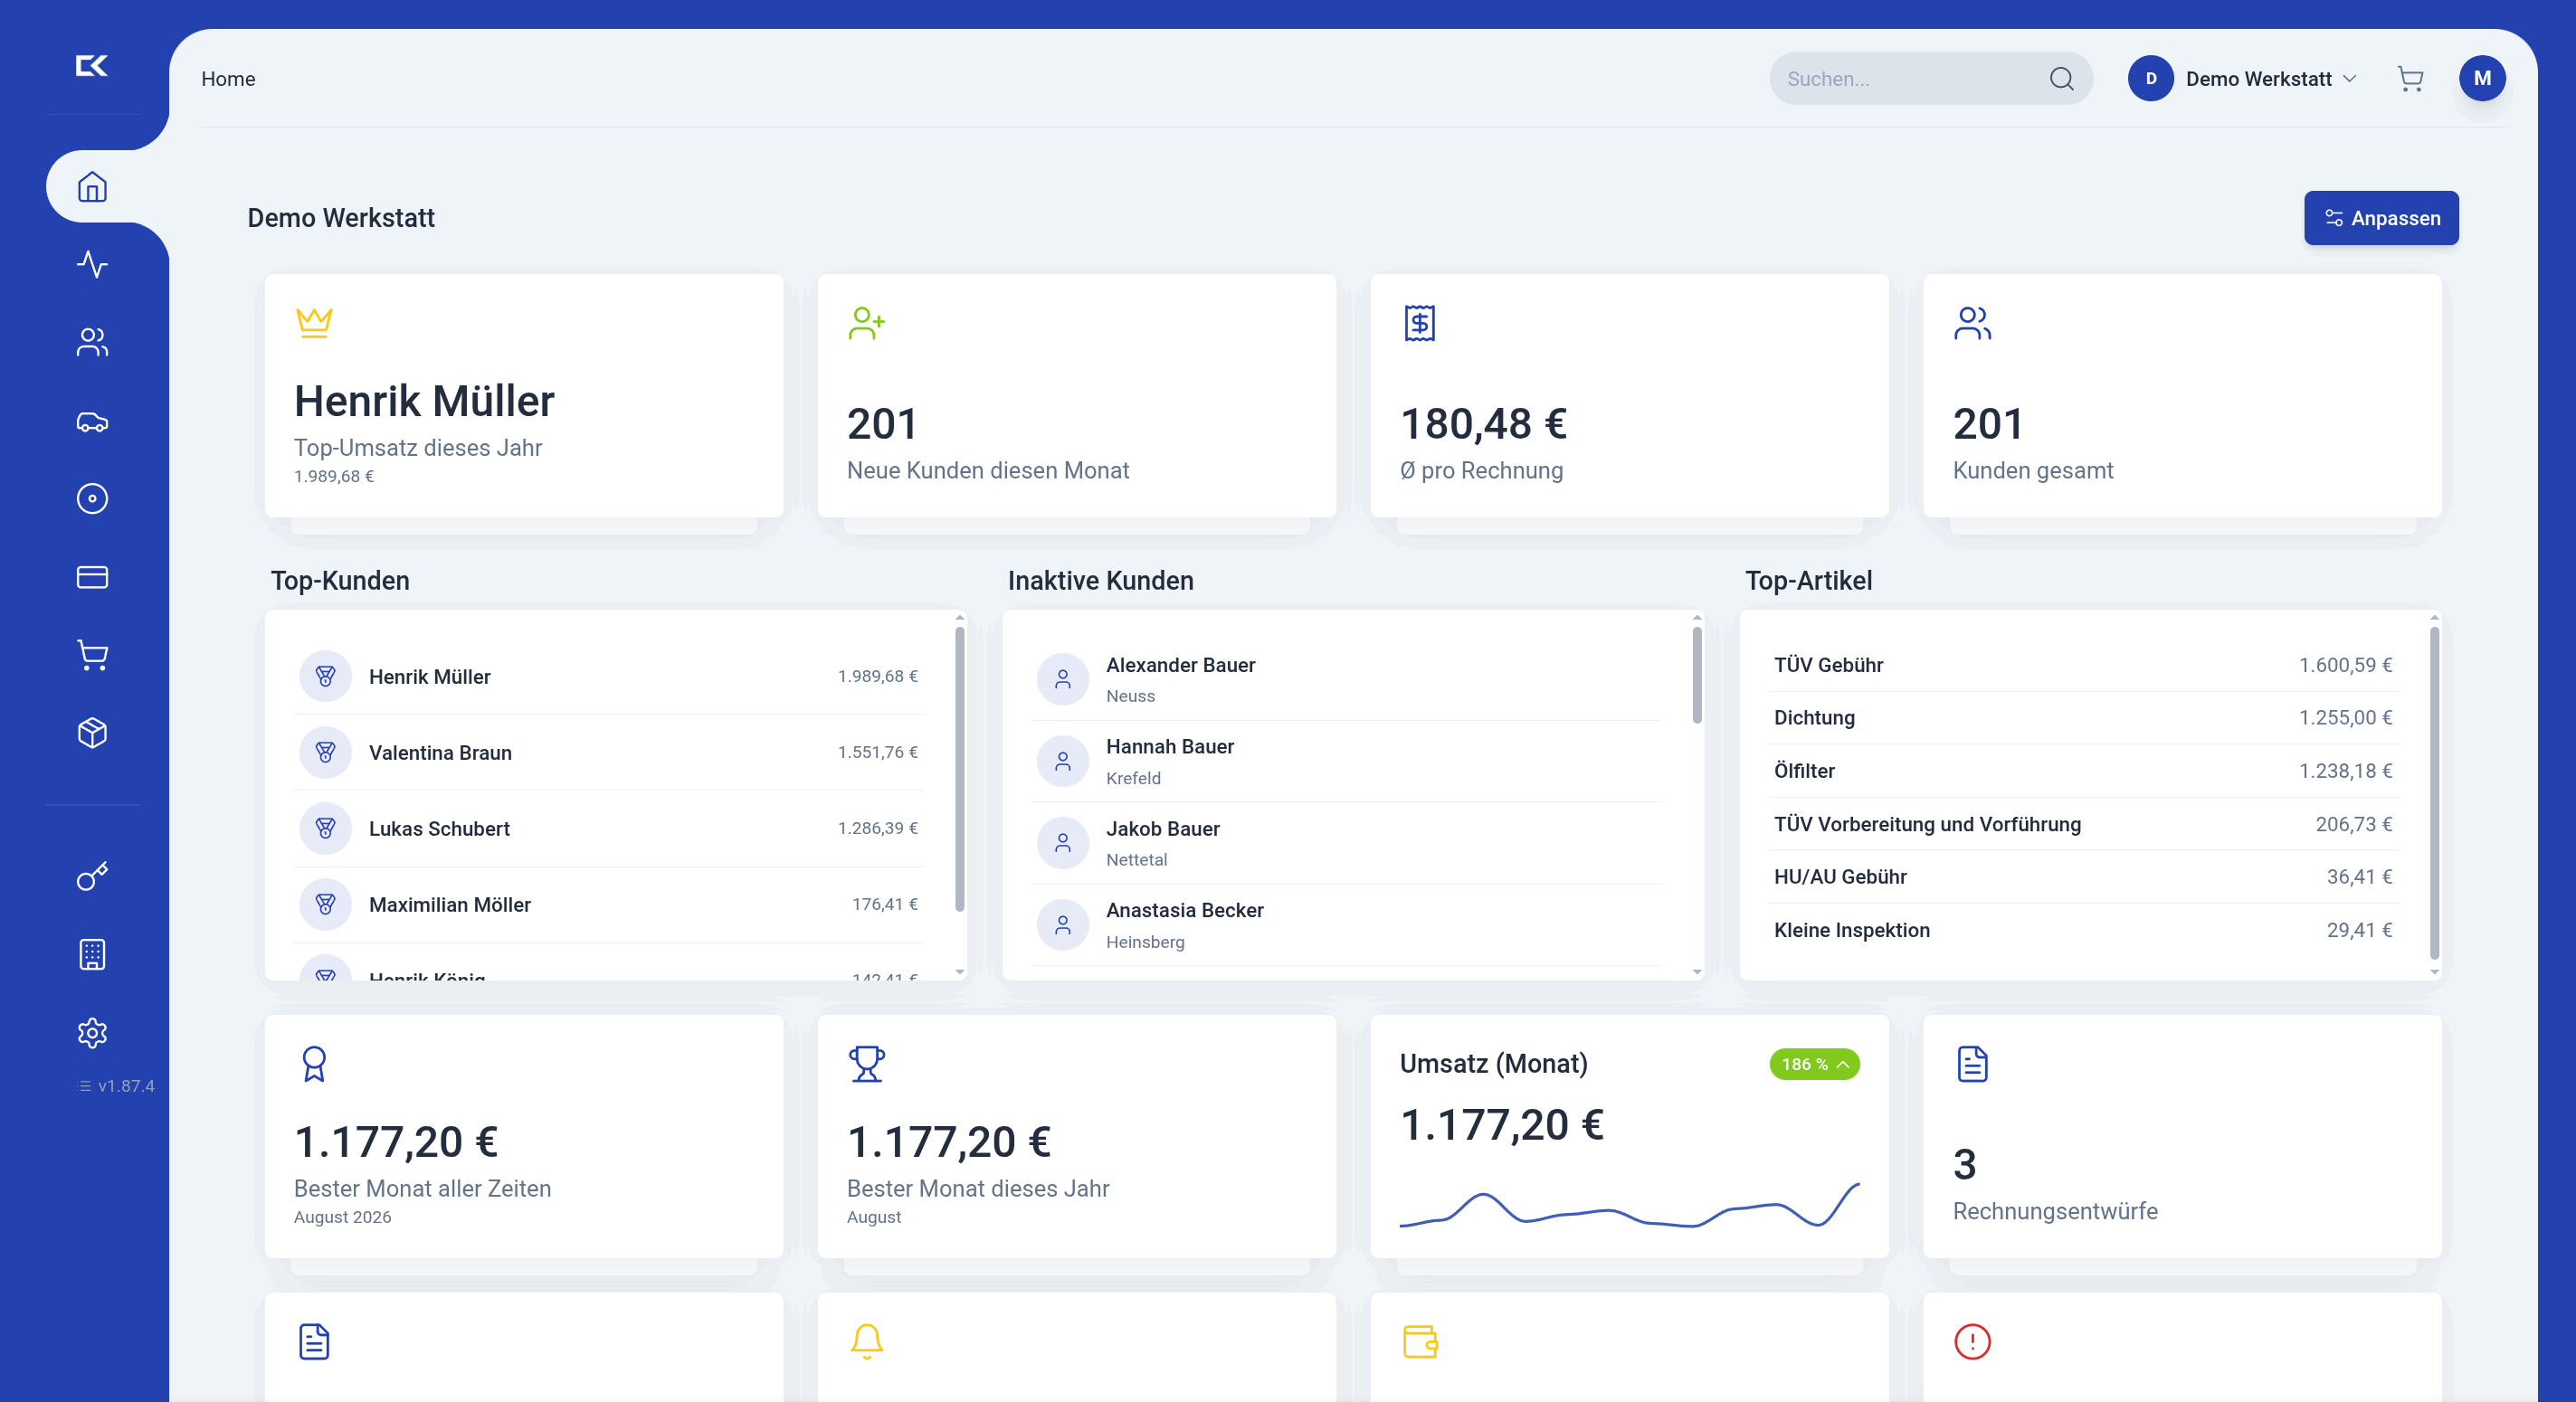
Das spart nicht nur Zeit bei der täglichen Arbeit, sondern auch Aufwand bei der Zugriffsverwaltung selbst. Wer stationäre Zugänge in der Werkstatt sucht, findet dazu passende Hardware wie das Werkstatt-Tablet und das Signier-Terminal. Den Funktionsumfang und die Preise für den CarsKeeper Vollzugang zu 15 € pro Monat und Nutzer finden Sie auf der Preisseite, dort können Sie direkt einen Testzugang starten.
FAQ
Wie kann ich von zu Hause auf das Firmennetzwerk zugreifen?
Der sicherste Weg ist ein VPN, das eine verschlüsselte Verbindung zwischen Ihrem Heimnetz und dem Firmennetzwerk aufbaut. Danach greifen Sie über Remote Desktop oder Dateizugriff auf die benötigten Systeme zu, ohne dass einzelne Ports direkt im Internet offen liegen müssen.
Ist ein VPN im Heimnetzwerk sinnvoll?
Ja, ein VPN schützt die Verbindung vor Abhören und unbefugtem Zugriff, besonders wenn Sie über unsichere Netze wie öffentliches WLAN arbeiten. Für den vollen Schutz braucht es zusätzlich aktuelle Patches, Virenschutz und eine klare Benutzerverwaltung auf dem Endgerät.
Was kann der Arbeitgeber über ein VPN sehen?
Arbeitgeber dürfen Zugriffe und Logs nur in dem Umfang erfassen, der für die Sicherheit tatsächlich notwendig ist, und müssen Beschäftigte darüber informieren. Diese Informationspflicht und die Beschränkung auf ein notwendiges Minimum ergeben sich aus den Datenschutzvorgaben zum mobilen Arbeiten.
Wie kann ich auf meinen PC im Heimnetzwerk zugreifen?
Dafür eignet sich ebenfalls eine VPN-Verbindung in Kombination mit Remote Desktop, statt den Zugriff direkt über eine offene Portfreigabe am Router einzurichten. So bleibt die Verbindung verschlüsselt, und der PC ist nicht direkt aus dem offenen Internet erreichbar.