TOMs nach DSGVO: Beispiele für die Kfz-Werkstatt

Technische und organisatorische Maßnahmen (TOMs) sind die Vorkehrungen, mit denen Sie Kunden-, Fahrzeug- und Auftragsdaten in Ihrer Werkstatt schützen. Zur Technik gehören persönliche Benutzerkonten, Benutzerrechte, Updates, Virenschutz, Verschlüsselung und Backups. Zur Organisation gehören Vertraulichkeitsverpflichtungen, Schulungen, Löschregeln und ein klarer Ablauf bei Datenpannen. Für eine typische Kfz-Werkstatt reichen nach Einschätzung der bayerischen Datenschutzaufsicht Standardmaßnahmen aus. Der eigentliche Aufwand entsteht meist durch die Zahl der Programme: Jedes System, in dem Kundendaten liegen, braucht eigene Zugänge, eigene Backups und einen eigenen Eintrag in Ihrer Dokumentation. Wer Kundenverwaltung, Auftrag und Rechnung in einer Anwendung führt, muss deutlich weniger absichern und nachweisen.
Kurz gesagt
- TOMs sind Pflicht für jede Werkstatt, die personenbezogene Daten verarbeitet. Das gilt unabhängig von der Betriebsgröße und folgt aus Art. 32 DSGVO.
- Die DSGVO schreibt keine feste Liste vor. Die Maßnahmen müssen zum Risiko passen. Für Werkstätten nennt die Aufsicht Basisschutz: aktuelle Systeme, Passwörter, Backups, Virenscanner und Benutzerrechte.
- Organisatorische Maßnahmen zählen genauso viel wie technische, zum Beispiel Verpflichtungserklärungen, Schulungen, Löschfristen und Verträge mit Dienstleistern.
- Dokumentation gehört dazu: Ihre TOMs werden im Verzeichnis der Verarbeitungstätigkeiten beschrieben oder dort als Anlage aufgeführt.
- Weniger Programme bedeuten weniger TOMs: Jedes zusätzliche System vergrößert die Fläche, die Sie absichern und dokumentieren müssen.
Inhaltsverzeichnis
- 1. Was TOMs sind und warum sie für Werkstätten gelten
- 2. Welche Daten in der Werkstatt geschützt werden
- 3. Technische Maßnahmen: Beispiele aus dem Werkstattalltag
- 4. Organisatorische Maßnahmen: Regeln, die im Betrieb gelten
- 5. Warum mehrere Programme Ihre TOM-Liste verlängern
- 6. TOMs in fünf Schritten auswählen und dokumentieren
- Datenschutz einfacher machen: mit einem System statt vielen
- Unsere Sicht: Datenschutz beginnt bei der Systemlandschaft
- Häufige Fragen zu TOMs in der Werkstatt
- Quellen
1. Was TOMs sind und warum sie für Werkstätten gelten
Die Grundlage ist Art. 32 DSGVO zur Sicherheit der Verarbeitung. Er verlangt ein Schutzniveau, das dem Risiko angemessen ist. Dabei zählen der Stand der Technik, die Kosten der Umsetzung sowie Art, Umfang und Zweck der Verarbeitung. Als Beispiele nennt der Artikel Pseudonymisierung und Verschlüsselung, die dauerhafte Vertraulichkeit, Integrität, Verfügbarkeit und Belastbarkeit der Systeme, die rasche Wiederherstellung nach einem Zwischenfall und ein Verfahren zur regelmäßigen Überprüfung der Maßnahmen.
Die Landesbeauftragte für Datenschutz in Nordrhein-Westfalen beschreibt TOMs als Schutzmaßnahmen für verarbeitete personenbezogene Daten. Dazu gehören technische Mittel wie Firewalls, aktuelle Antivirensoftware, Verschlüsselung bei Übertragung und Speicherung sowie regelmäßige Datensicherungen. Organisatorische Mittel sind etwa Verpflichtungen der Beschäftigten, Schulungen, Besucherprotokolle und Prozesse für Datenpannen. Die Behörde weist außerdem darauf hin, dass die DSGVO eine Dokumentation dieser Maßnahmen vorsieht.
Sind TOMs verhandelbar? Nein. Der Hamburgische Datenschutzbeauftragte stellt in einem Vermerk zur Abdingbarkeit von TOMs klar, dass Art. 32 DSGVO für Verantwortliche zwingendes Recht ist. Die Schutzmaßnahmen müssen grundsätzlich vorhanden sein. Eine betroffene Person kann allerdings im Einzelfall freiwillig und aus eigenem Antrieb für ihre eigenen Daten auf eine Maßnahme verzichten, und daraus darf ihr kein Nachteil entstehen. In der Werkstatt heißt das: Bittet ein Kunde von sich aus darum, seinen Kostenvoranschlag per einfacher E-Mail zu erhalten, dürfen Sie das für ihn so handhaben. Ihr Standard bleibt trotzdem der sichere Weg.
Gibt es eine Pflichtliste? Auch nein. Die Stiftung Datenschutz erläutert, dass die DSGVO keine abschließende Liste verbindlicher TOMs enthält. Welche Maßnahmen angemessen sind, richtet sich nach dem Risiko für die Betroffenen und nach den Umständen wie Standort, eingesetzten Dienstleistern und Art der Verarbeitung.

2. Welche Daten in der Werkstatt geschützt werden
Bevor Sie Maßnahmen auswählen, lohnt sich ein Blick darauf, was Sie überhaupt schützen. Das Bayerische Landesamt für Datenschutzaufsicht (BayLDA) hat dafür ein eigenes Muster für eine Kfz-Werkstatt veröffentlicht. Als typische Verarbeitung nennt es Kunden- und Fahrzeugdaten sowie Fehlerspeicher, die über die OBD-Schnittstelle ausgelesen werden.
Im Alltag sind das zum Beispiel:
- Kundendaten: Name, Anschrift, Telefonnummer, E-Mail-Adresse, Bankverbindung
- Fahrzeugdaten: Kennzeichen, Fahrgestellnummer, Kilometerstand, Wartungshistorie, Reifen im Einlagerungsauftrag
- Auftragsdaten: Reparaturaufträge, Kostenvoranschläge, Freigaben, Unterschriften
- Rechnungsdaten: Rechnungen, Zahlungseingänge, Mahnungen
- Diagnosedaten: ausgelesene Fehlerspeicher, die über Kennzeichen oder Fahrgestellnummer einer Person zugeordnet werden können
- Beschäftigtendaten: Arbeitszeiten, Lohnunterlagen, Zugangsdaten
Das BayLDA kommt für die Musterwerkstatt zu einem beruhigenden Ergebnis: Standardmaßnahmen wie aktuelle Betriebssysteme, Passwortschutz, regelmäßige Backups, Virenscanner und Benutzerrechte reichen für die Datensicherheit aus. Wegen der regelmäßigen Verarbeitung ist ein Verzeichnis von Verarbeitungstätigkeiten (VVT) erforderlich. Das ist die schriftliche Übersicht, welche Daten Sie wofür, wie lange und mit welchem Schutz verarbeiten. Setzen Sie externe Dienstleister ein, etwa für Hosting oder IT-Support, brauchen Sie mit ihnen einen schriftlichen Vertrag zur Auftragsverarbeitung (AVV).
3. Technische Maßnahmen: Beispiele aus dem Werkstattalltag
Technische Maßnahmen sichern Geräte, Programme und Datenwege ab. Die folgende Tabelle übersetzt die Vorgaben der Aufsichtsbehörden in typische Situationen einer freien Werkstatt.
| Maßnahme | Beispiel in der Werkstatt | Häufiger Fehler |
|---|---|---|
| Persönliche Benutzerkonten | Jede Person meldet sich mit eigenem Konto an, auch am Rechner in der Halle | Sammelzugang „werkstatt1“, dessen Passwort am Monitor klebt |
| Starke Passwörter und Zwei-Faktor-Anmeldung | Zweiter Faktor für E-Mail, Werkstattsoftware und Cloud-Speicher | Gleiches Passwort für alle Programme |
| Benutzerrechte | Der Mechaniker sieht Aufträge und Fahrzeughistorie, die Buchhaltung bleibt dem Büro vorbehalten | Alle haben Vollzugriff, weil das Einrichten von Rollen zu aufwendig war |
| Updates | Betriebssystem und Browser aktualisieren sich automatisch | Alter Büro-PC, der seit Jahren keine Updates mehr erhält |
| Virenschutz und Firewall | Aktuelle Sicherheitssoftware auf jedem Gerät mit Kundendaten | Schutz nur am Büro-PC, nicht am Diagnose-Laptop |
| Verschlüsselung | Verschlüsselte Festplatte im Laptop, verschlüsselte Verbindung zur Software | Kundendaten auf einem unverschlüsselten USB-Stick |
| Datensicherung | Regelmäßige Backups, eine Kopie räumlich getrennt, Wiederherstellung getestet | Backup auf einer Festplatte, die neben dem Server steht |
| Physischer Schutz | Abschließbarer Aktenschrank, verschlossener Serverschrank | Auftragsordner offen am Kundentresen |
Das BayLDA nennt in seinem Muster für Handwerksbetriebe als Bausteine eines beispielhaften IT-Sicherheitskonzepts automatische Updates von Betriebssystem und Browser, regelmäßige Backups, eine Gruppenverwaltung der Benutzer, aktuelle Sicherheitssoftware und die Aktenvernichtung. Die Stiftung Datenschutz ergänzt physische Maßnahmen wie abschließbare Aktenschränke, Alarmanlagen, elektronische Eingangskontrollen und Serverschränke.
Worauf es bei der Datensicherung im Detail ankommt, zeigen unsere Prüfpunkte fürs Cloud-Backup. Wenn Sie auch von zuhause oder unterwegs auf Werkstattdaten zugreifen, finden Sie die passenden Maßnahmen im Beitrag zum sicheren Zugriff von überall.
4. Organisatorische Maßnahmen: Regeln, die im Betrieb gelten
Organisatorische Maßnahmen legen fest, wer was darf und was im Ernstfall passiert. Sie kosten wenig und werden trotzdem oft vergessen. Die Stiftung Datenschutz zählt Richtlinien, Anweisungen, Verpflichtungserklärungen, Datenschutzschulungen und Schulungen zur eingesetzten Software dazu.
| Maßnahme | Beispiel in der Werkstatt |
|---|---|
| Verpflichtung auf Vertraulichkeit | Neue Mitarbeitende unterschreiben bei Arbeitsbeginn eine Verpflichtungserklärung |
| Schulung | Kurze jährliche Unterweisung: Phishing-Mails erkennen, Bildschirm sperren, keine Kundendaten in private Messenger |
| Berechtigungskonzept | Schriftlich festgehalten: Wer darf Aufträge anlegen, wer Rechnungen stornieren, wer Kundendaten exportieren? |
| Besucher und Kundentresen | Bildschirm vom Kunden abgewandt, Kunden nicht unbegleitet im Büro |
| Löschroutine | Festgelegt, wann Kundendaten gelöscht werden, sobald keine Aufbewahrungspflicht mehr besteht |
| Aktenvernichtung | Alte Auftragszettel und Ausdrucke über einen Aktenvernichter entsorgen, nicht über den Papiermüll |
| Offboarding | Beim Ausscheiden eines Mitarbeiters am selben Tag alle Zugänge sperren |
| Ablauf bei Datenpannen | Wer wird informiert, wer entscheidet über eine Meldung an die Aufsichtsbehörde? |
| Verträge mit Dienstleistern | AVV mit Softwareanbieter, Hoster und IT-Betreuung abgeschlossen und abgelegt |
Der Branchenbeitrag zur DSGVO in der Kfz-Werkstatt empfiehlt Werkstätten, zuerst zu erfassen, wo und wie Daten verarbeitet werden. Danach sollten Zugriffsrechte sparsam vergeben, Löschroutinen festgelegt und Dienstleisterverträge geprüft werden. Genau diese Reihenfolge macht organisatorische Maßnahmen überschaubar.
Merksatz: Eine Maßnahme, die nur im Kopf des Inhabers existiert, gilt gegenüber der Aufsichtsbehörde wenig. Was im Betrieb gilt, sollte auch schriftlich festgehalten sein.
5. Warum mehrere Programme Ihre TOM-Liste verlängern
In vielen Werkstätten sind die Kundendaten auf mehrere Orte verteilt: Aufträge in einem Werkstattprogramm, Rechnungen in einem Buchhaltungsprogramm, Termine in einem Kalender, Reifeneinlagerungen in einer Tabelle, unterschriebene Aufträge in einem Ordner. Jeder dieser Orte ist für die DSGVO eine eigene Baustelle.
Rechnen Sie es an einem Beispiel durch. Ein Betrieb mit vier Systemen braucht:
- vier Zugangsregelungen, jeweils mit eigenen Konten, Passwörtern und Rechten
- vier Sicherungswege, die getrennt geplant und getestet werden müssen
- vier Offboarding-Schritte, wenn ein Mitarbeiter geht
- vier Prüfungen bei einer Auskunftsanfrage eines Kunden, weil seine Daten überall liegen können
- mehrere Löschroutinen, die zueinander passen müssen
- mehrere AVV, wenn die Programme von verschiedenen Anbietern stammen
Hinzu kommt das Risiko, das zwischen den Programmen entsteht: Daten werden exportiert, per E-Mail verschickt, auf USB-Sticks kopiert oder doppelt abgetippt. Jede Kopie ist ein weiterer Ort, an dem Daten verloren gehen oder in falsche Hände geraten können. Auch eine Löschung wird schwierig, wenn niemand weiß, in welcher Tabelle noch eine alte Kundenadresse steht.
Führt der gleiche Betrieb Kunden, Fahrzeuge, Aufträge und Rechnungen in einer Anwendung, schrumpft die Liste: ein Zugang pro Person, ein Rechtekonzept, ein Ort für Auskunft und Löschung, ein Vertrag mit dem Softwareanbieter. Das senkt nicht den Anspruch der DSGVO, aber den Aufwand, ihn zu erfüllen. Wie der Wechsel aus verteilten Listen gelingt, beschreiben wir im Beitrag zur Kundenverwaltung in der Werkstatt.
6. TOMs in fünf Schritten auswählen und dokumentieren
Mit dieser Reihenfolge kommen Sie ohne Vorkenntnisse zu einer tragfähigen TOM-Dokumentation.
-
Verarbeitungen erfassen. Schreiben Sie auf, welche Daten Sie wofür nutzen: Kundenverwaltung, Auftragsabwicklung, Rechnungsstellung, Reifeneinlagerung, Personalverwaltung. Das BayLDA-Muster für Handwerksbetriebe führt die Kundenverwaltung zur Auftragsbearbeitung und Rechnungsstellung als eigene Verarbeitungstätigkeit. Typischer Fehler: Die Excel-Liste fürs Reifenlager oder die WhatsApp-Gruppe für Abholtermine fehlt.
-
Systeme und Orte zuordnen. Notieren Sie für jede Verarbeitung, in welchem Programm, auf welchem Gerät und in welchem Ordner die Daten liegen. Hier zeigt sich der größte Hebel: Je weniger Systeme in dieser Spalte stehen, desto kürzer werden alle folgenden Schritte. Eine integrierte Werkstattsoftware bündelt Kunden, Aufträge und Rechnungen an einem Ort.
-
Schutzbedarf einschätzen. Fragen Sie: Was passiert, wenn diese Daten verloren gehen, verändert werden oder Unbefugte sie sehen? Kundenadressen und Fahrzeughistorie haben in der Regel einen normalen Schutzbedarf. Bankverbindungen und Beschäftigtendaten verdienen mehr Aufmerksamkeit. Typischer Fehler: alles maximal absichern wollen und dann gar nichts umsetzen.
-
Maßnahmen festlegen und beschreiben. Übertragen Sie die passenden Beispiele aus den Tabellen oben in Ihr Dokument, in kurzen, überprüfbaren Sätzen: „Backups täglich, eine Kopie außer Haus, Wiederherstellung halbjährlich getestet.“ Im Verzeichnis der Verarbeitungstätigkeiten verweisen Sie auf dieses Dokument, so wie es das BayLDA-Muster mit dem Verweis auf das IT-Sicherheitskonzept zeigt. Für Ihren Softwareanbieter gilt: Lassen Sie sich AVV und Beschreibung seiner TOMs geben und legen Sie beides ab.
-
Regelmäßig prüfen. Art. 32 DSGVO verlangt ein Verfahren zur regelmäßigen Überprüfung. Praktisch bewährt sich ein fester Termin im Jahr sowie eine Prüfung bei jeder Änderung: neuer Mitarbeiter, neues Gerät, neues Programm. Typischer Fehler: Das Dokument stammt aus 2018 und nennt noch den Server, der längst ausgetauscht ist.
Einen kompakten Einstieg mit drei Schritten, die Sie sofort umsetzen können, finden Sie in unserem Beitrag DSGVO für Kfz-Werkstätten.
Datenschutz einfacher machen: mit einem System statt vielen
CarsKeeper ist eine cloudbasierte Werkstattsoftware, die Kunden- und Fahrzeugverwaltung, digitale Aufträge, Kostenvoranschläge, Rechnungsstellung inklusive E-Rechnung, XRechnung und ZUGFeRD, Mahnwesen, Reifenlagerverwaltung sowie Termin- und Erinnerungsmanagement in einer Anwendung zusammenführt. Die Software ist auf GoBD- und DSGVO-Konformität ausgelegt und auf allen Geräten nutzbar, im Büro ebenso wie in der Halle. Für Ihre TOMs bedeutet das: ein Ort für Kundendaten statt mehrerer Programme, Listen und Ordner.
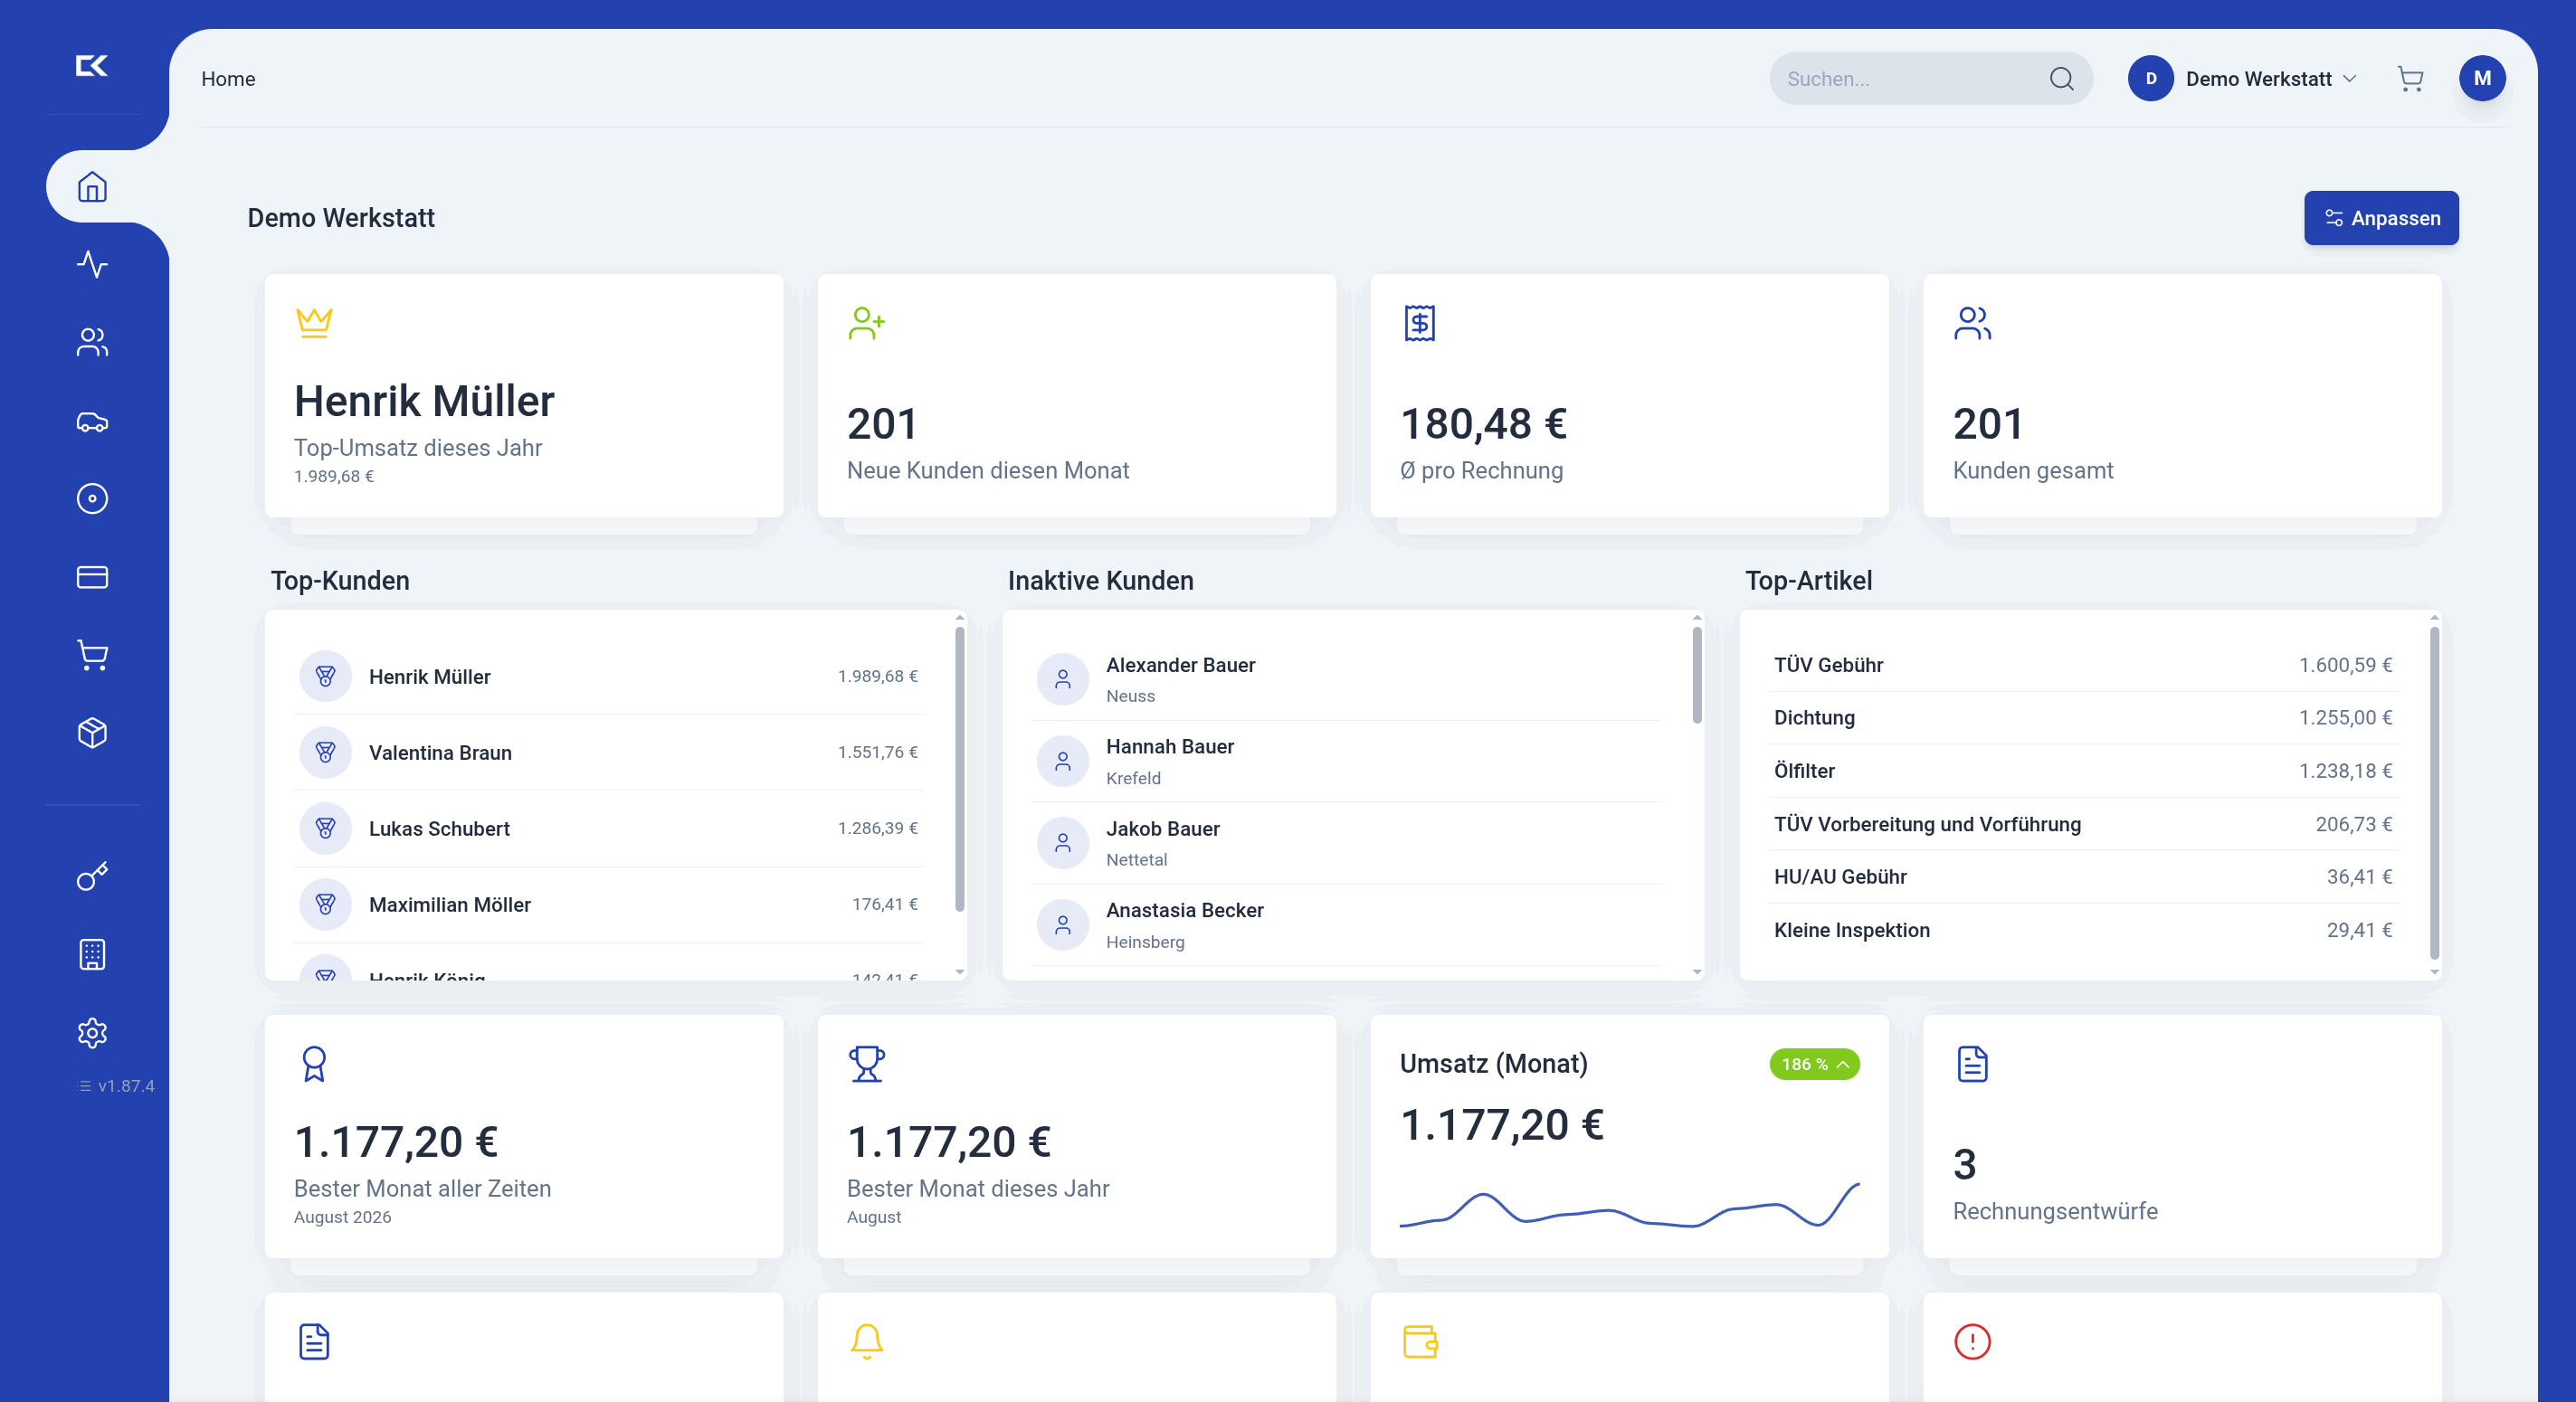
Der CarsKeeper Vollzugang kostet 15 € pro Monat und Nutzer, Sie zahlen also nur für die Arbeitsplätze, die Sie tatsächlich brauchen. Unterschriebene Aufträge lassen sich digital erfassen, auf Wunsch mit unserem Werkstatt-Tablet und Signier-Terminal. Wie Anmeldung, Rollen und Zugriffe geregelt sind, zeigt die Seite Sicherheit und Zugriff. Was die Software bei Auskunft, VVT, AVV und Export übernimmt, lesen Sie unter DSGVO in der Werkstatt.
Unsere Sicht: Datenschutz beginnt bei der Systemlandschaft
Wenn Werkstattinhaber über TOMs sprechen, geht es meist um Passwörter und Virenscanner. Das ist richtig, aber es greift zu kurz. Die wichtigste technische und organisatorische Entscheidung fällt früher: in wie vielen Programmen Ihre Kundendaten überhaupt liegen.
Jede zusätzliche Software, jede Tabelle neben dem Werkstattprogramm, jeder Ordner mit unterschriebenen Papieraufträgen am Tresen ist ein weiterer Ort, den Sie absichern, sichern, dokumentieren und bei einer Auskunft durchsuchen müssen. Viele Betriebe arbeiten mit getrennten Lösungen für Werkstatt und Buchhaltung und pflegen dieselben Daten doppelt. Das kostet Zeit und schafft genau die Datenunsicherheit, die Art. 32 DSGVO vermeiden will.
Deshalb haben wir CarsKeeper so gebaut, dass Kundenverwaltung, Auftrag, Kostenvoranschlag, Rechnung und Mahnwesen in einer cloudbasierten Anwendung zusammenlaufen. Die digitale Unterschrift holt die Auftragsfreigabe aus dem Papierordner in das System. Unser Ziel ist ein durchgängiger Ablauf vom Auftrag bis zur E-Rechnung, ohne doppelte Datenpflege und ohne Wechsel zwischen Programmen.
Unsere Empfehlung: Bevor Sie Ihre TOM-Liste schreiben, zählen Sie Ihre Systeme. Jedes, das Sie einsparen, verkürzt die Liste, und jede kürzere Liste wird im Alltag auch tatsächlich eingehalten.
Fabian
Häufige Fragen zu TOMs in der Werkstatt
Sind TOMs auch für kleine Werkstätten Pflicht?
Ja. Art. 32 DSGVO gilt für jeden Verantwortlichen, der personenbezogene Daten verarbeitet, unabhängig von der Betriebsgröße. Der Umfang richtet sich aber nach dem Risiko. Für eine typische Kfz-Werkstatt hält das BayLDA Standardmaßnahmen wie aktuelle Systeme, Passwortschutz, Backups, Virenscanner und Benutzerrechte für ausreichend.
Muss ich meine TOMs schriftlich festhalten?
Ja, die DSGVO sieht eine Dokumentation vor. In der Praxis beschreiben Sie Ihre Maßnahmen in einem eigenen Dokument und verweisen im Verzeichnis der Verarbeitungstätigkeiten darauf. Kurze, konkrete Sätze sind dabei besser als lange Absichtserklärungen.
Brauche ich einen AVV mit meinem Softwareanbieter?
Wenn ein externer Dienstleister in Ihrem Auftrag Kundendaten verarbeitet, etwa beim Hosting einer Cloud-Software oder beim IT-Support, ist ein schriftlicher Vertrag zur Auftragsverarbeitung Pflicht. Lassen Sie sich den AVV und die TOM-Beschreibung des Anbieters geben und legen Sie beides zu Ihrer Dokumentation. Mit einer einzigen Werkstattsoftware statt mehrerer Programme reduziert sich die Zahl dieser Verträge.
Wie oft sollte ich meine TOMs überprüfen?
Art. 32 DSGVO verlangt ein Verfahren zur regelmäßigen Überprüfung, nennt aber keinen festen Rhythmus. Bewährt hat sich eine jährliche Durchsicht sowie eine Prüfung bei jeder Änderung, etwa bei neuen Mitarbeitenden, neuen Geräten oder einem Softwarewechsel. Testen Sie dabei auch, ob sich ein Backup tatsächlich wiederherstellen lässt.
Darf ein Kunde auf einzelne Schutzmaßnahmen verzichten?
Im Einzelfall ja, aber nur für seine eigenen Daten, freiwillig und auf eigene Initiative. Das hat der Hamburgische Datenschutzbeauftragte klargestellt. Der Kunde darf dadurch keinen Nachteil haben, und Ihre grundsätzlichen Schutzmaßnahmen bleiben Pflicht.
Quellen
- Art. 32 DSGVO: Sicherheit der Verarbeitung (Gesetzestext)
- LDI NRW: Technische und organisatorische Maßnahmen
- HmbBfDI: Vermerk zur Abdingbarkeit von TOMs
- BayLDA: Muster Kfz-Werkstatt, Anforderungen der DS-GVO
- BayLDA: Muster Handwerksbetrieb, Verzeichnis von Verarbeitungstätigkeiten
- Stiftung Datenschutz: Technische und organisatorische Maßnahmen
- Qualität ist Mehrwert: DSGVO in der Kfz-Werkstatt